Файл: Організація віртуальної пам’яті в процесорах сімейства Nehalem.rtf
Добавлен: 02.09.2026
Просмотров: 13
Скачиваний: 0
3.4.1 Зміна адрес та ізоляція
У технології Intel VT-d використовується зміна адрес DMA для обмеження доступу DMA до певних доменів, пов'язаним з фізичними областями пам'яті. Апаратна логіка зміни адрес DMA в наборі мікросхем розміщується між периферійними пристроями з підтримкою DMA і фізичної пам'яттю.
Архітектура Intel VT-d дозволяє системному програмному
забезпеченню (VMM або операційній системі в Невіртуальна середовищах)
створювати один або кілька захищених доменів DMA, що представляють собою
ізольовані середовища, для яких виділені піднабору фізичної пам'яті (показання
як кольорові галузі фізичної пам'яті на Малюнку 1). Захищений домен DMA може
являти собою пам'ять, призначену віртуальній машині, або пам'ять DMA, виділену
драйвером гостьової ОС, працюючим на віртуальній машині або на VMM. Системне
програмне забезпечення призначає кожному пристрою вводу / виводу захищений
домен. Весь доступ DMA з пристроїв введення / виводу перекладається на фізичні
адреси вузла відповідно до призначеним влаштуванню доменом, запобігаючи доступ
до пам'яті за меж призначеного домену. Зміна адрес дозволяє пристрою (і
драйверу) працювати з адресами віртуальної машини замість адрес фізичної
пам'яті.
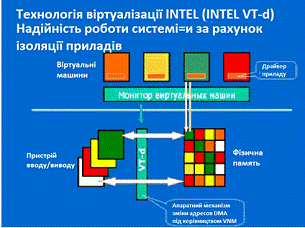
Рисунок 3.4.1.1 Технологія - віртуалізація INTEL
Для підвищення продуктивності зміни адрес часто
використовувані запису структури зміни адрес, наприклад, прив'язка пристроїв
введення / виводу до захищених доменам і запису в таблиці перетворення адрес
DMA зберігаються в кеш-пам'яті (Малюнок 3). Майбутні версії технології Intel
VT-d також будуть підтримувати стандарт PCI-SIG ATS, який визначає засоби
дозволу кешування перетворень адрес DMA в кінцевих пристроях.
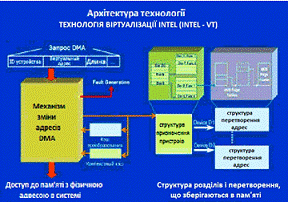
Рисунок 3.4.1.2 Архітектура технології віртуалізації Intel
Технологія Intel VT-d перетворить адреси DMA пристроїв введення / виводу в адреси фізичних пристроїв у відповідності з призначеними доменами. Для підвищення продуктивності часто використовувані структури зберігаються в кеш-пам'яті.
.4.2 Використання зміни адрес для прямого призначення
З програмної емуляцією пристроїв введення / виводу програмне забезпечення VMM контролює всі аспекти операцій введення / виводу, в тому числі високі витрати продуктивності платформ при значній пропускної спроможності введення / виводу. З використанням прямого призначення та технології Intel VT-d ці витрати можна видалити, підвищивши продуктивність платформи (Малюнок 4).
Коли віртуальна машина або гостьова ОС запускається поверх
VMM, простір гостьових фізичних адрес (GPA) може не відповідати простору
фізичних адрес вузла (HPA). Пристроїв із підтримкою DMA потрібно HPA для
передачі даних у фізичну пам'ять і отримання даних з неї. Однак при
використанні моделі прямого призначення пристрою контролюються драйверами
гостьової ОС, які виділяють адреси GPA. З технологією Intel VT-d механізм зміни
адрес DMA виконує необхідне перетворення між GPA і HPA. Оскільки VMM відома
інформація про середовище, він надає таблиці перетворення механізму зміни адрес
Intel VT-d, який виконує необхідне перетворення. При цьому дані поміщаються
безпосередньо у відповідний гостьовий буфер. Це підвищує продуктивність
системи, оскільки драйвер пристрою гостьової ОС і відповідні програмні
прискорювачі безпосередньо керують пристроєм вводу / виводу без втручання VMM.
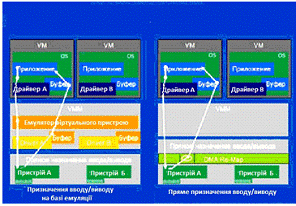
Рисунок 3.4.2.1 Використання зміни адрес для прямого
призначення
Пряме призначення і технологія Intel VT-d забезпечують підвищення продуктивності.
Технологія Intel VT дозволяє розгортати автономні віртуальні пристрої сторонніх виробників, щоб виконувати важливі завдання управління і безпеки для виконання таких операцій як глибока перевірка пакетів та забезпечення виконання політик на настільних ПК з процесорної технологією Intel ® vPro ™. Ці відмовостійкі віртуальні пристрої забезпечують захищену стабільне середовище для виконання важливих завдань і включають все необхідне програмне забезпечення, що забезпечує зручність і ефективність.
Технологія Intel VT-d зі службами або розділами управління
забезпечує ізольовану, контрольовану і захищене середовище для підтримки
клієнтських платформ, гарантуючи захист пам'яті і оптимізацію вводу / виводу у
віртуальних машинах. Наприклад, віртуальне мережне пристрій, що забезпечує
захист від шкідливого мережевого трафіку, існує у власному віртуальному
розділі. Системний VMM призначає йому захищений домен DMA поряд з мережевими
адаптерами платформи. Користувальницький розділ і ОС бачать віртуальний
мережевий адаптер, а мережний пристрій відстежує і фільтрує весь трафік і
пересилає на віртуальний адаптер тільки дозволений трафік. Оскільки мережеві
адаптери призначаються прямо, і обладнання Intel VT-d забезпечує перетворення
адрес, VMM не знижує продуктивність мережевого пристрою, і продуктивність
мережі залишається високою.
Висновок
Ми розглянули чергову революційну платформу, яка может підняти планку продуктивності на ще більший рівень. Nehalem - нова мікроархітектура для процесорів Bloomfield у виконанні LGA 1366, а також для процесорів Lynnfield у виконанні LGA 1156. Мікропроцесори продаються під торговою маркою Core i7 і Core i5.
Дізналися, що технологія обробки віртуальної пам’яті в процесорах розроблена для багатозадачних операційних систем. При використанні даної технології для кожної програми використовуються незалежні схеми адресації пам'яті, які відображаються тим або іншим способом на фізичні адреси в пам'яті ЕОМ. Дозволяє збільшити ефективність використання пам'яті декількома одночасно працюючими програмами, організувавши безліч незалежних адресних просторів і забезпечити захист пам'яті між різними додатками. Також дозволяє програмісту використовувати більше пам'яті, ніж встановлено в комп'ютері, за рахунок відкачування не використовуваних сторінок на вторинне сховище (див. Підкачка сторінок).
Ми дізналися, що при використанні віртуальної пам'яті
спрощується програмування, так як програмісту більше не потрібно враховувати
обмеженість пам'яті, або погоджувати використання пам'яті з іншими додатками.
Для програми виглядає доступним і безперервним все допустиме адресний простір,
поза залежністю від наявності в ЕОМ відповідного обсягу ОЗУ.
Література
Електроні ресурси

. Нечай О.И. "Технічні характеристики процесорів" 2010.
. Керри Джонс-Вано, Филиппу Ланке, Дэвиду Дж. Коупертвейту, Раджеша Санкарану, Кену Страндбергу, Роджеру Херрику "Технологія Intel ® Віртуалізація (Virtualization Technology)" 2009.
.
"Мій персональний комп’ютер. Архітектура Intel i(Nehalem)" 2011.